Varsel om phishing-kampanje som retter seg mot Hostico
Brandet Hostico er mål for en omfattende phishing-kampanje. Finn ut hvordan du identifiserer svindelmeldinger og hvilke beskyttelsestiltak vi anbefaler.
I løpet av de siste to dagene har Hostico-merket blitt målet for en omfattende phishing-kampanje, der falske e-postmeldinger distribueres ved å bruke identiteten til vårt selskap uten autorisasjon. Målet med disse meldingene er å villede mottakerne og få dem til å få tilgang til ondsinnede nettsider, hvor deres personopplysninger, autentiseringsinformasjon eller bankopplysninger kan bli kompromittert.
De første rapportene ble mottatt lørdag 10. oktober 2026, rundt klokken 13:00, da flere mottakere informerte oss om eksistensen av mistenkelige e-poster, presentert som offisielle kommunikasjoner fra Hostico. I løpet av søndagen 11. oktober 2026, ble den svindelaktige aktiviteten betydelig intensivert, med gjentatte bølger av meldinger identifisert som sendt til innehavere av .ro-domener.
Hvilke tiltak har jeg tatt så langt?
Umiddelbart etter mottak av de første klagene, begynte vi nødvendige tiltak for å informere brukerne og begrense virkningen av denne kampanjen.
I en første fase publiserte vi advarsler i varslingsseksjonen på Hosticos nettsted, samt på våre offisielle sosiale mediekanaler, for å tiltrekke oppmerksomheten mot svindelmeldinger som er i omløp.
I parallell ble det sendt misshandler om misbruk til de ansvarlige enhetene for administrasjon av domener involvert i angrepet. Disse rapportene omhandlet både domenet assosiert med adressene som ble brukt til å sende meldingene, samt domenet som ble brukt til å omdirigere mottakerne til de ondsinnede sidene.
Med tanke på intensiveringen av kampanjen søndag 11. oktober 2026, har vi besluttet å utvide informasjons tiltakene. Slik har det blitt sendt en varsling via nyhetsbrev til alle kunder hos Hostico, og denne informasjonen har også blitt publisert på bloggen vår, slik at den kan konsulteres av enhver person som mottar en slik melding.
Hvordan kan svindelmeldinger identifiseres?
Angriperne prøver å skape inntrykk av at meldingene kommer fra Hostico, ved å bruke selskapets navn og elementer som kan antyde legitim kommunikasjon. Slikke forsøk kan påkalle problemer knyttet til tjenester, domener, fakturaer eller kontosikkerhet, for å få mottakerne til å handle uten å sjekke ektheten av forespørselen.
Et viktig element er lenkene som er inkludert i disse meldingene. De leder brukerne til nettsteder som imiterer legitime sider, med mål om å samle inn informasjon som tastes inn, inkludert passord eller bankkortdata.
For å lette identifiseringen av disse svindelforsøkene, presenterer vi nedenfor et eksempel på melding sendt i forbindelse med den nåværende kampanjen. Dette illustrerer hvordan angriperne prøver å bruke Hosticos identitet for å gi troverdighet til forespørslene og for å få mottakerne til å klikke på eksterne lenker.
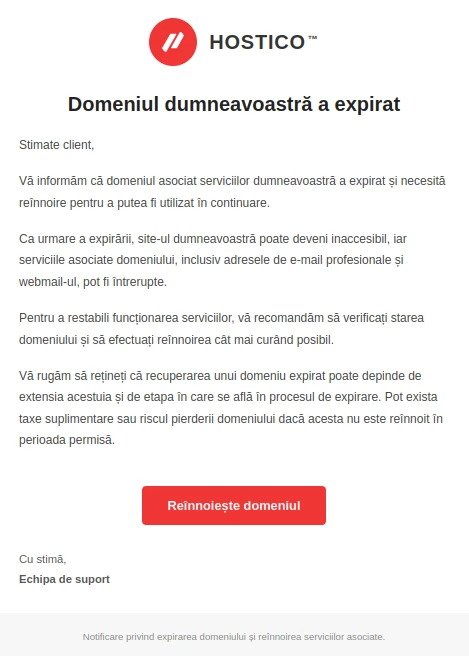
Vi nevner at eksemplet som presenteres nødvendigvis ikke representerer den eneste varianten av meldingene som er i omløp, da det er varianten som ble identifisert for øyeblikket. Innholdet, avsenders adresser og brukte lenker kan bli endret i løpet av kampanjen, derfor anbefaler vi å ikke stole utelukkende på likheten med den illustrerte meldingen.
Frem til nå, blant adressene identifisert i distribusjonen av svindelmeldinger, er:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Viktig: De to e-postadressene er ikke nødvendigvis de eneste som brukes. Angripere kan også bruke andre e-postadresser eller domener for å fortsette kampanjen. Av den grunn anbefaler vi å sjekke enhver mistenkelig melding, uansett hvilken adresse eller navn avsenderen viser.
Vi minner om at disse meldingene ikke sendes av Hostico og ikke representerer offisielle kommunikasjoner fra vårt selskap.
Hvordan kan du sjekke om en melding kommer fra Hostico?
Offisielle kommunikasjoner angående de kontrakterte tjenestene sendes til e-postadressene som er knyttet til kunde- eller autoriserte underkontoer. Blant de offisielle adressene som brukes av Hostico er:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- teknisk@hostico.no | teknisk@hostico.com
Verifikasjonen av avsenderadressen er et første steg, men det bør ikke være det eneste kriteriet som tas i betraktning, da visse svindelmeldinger kan forfalske selv informasjonen som vises i avsenderfeltet.
I tilfelle du mottar en melding som ber om at du foretar en betaling, oppdaterer påloggingsdataene eller bekrefter personlig informasjon, anbefaler vi at du går direkte til nettsiden hostico.ro, ved å skrive inn adressen manuelt i nettleseren, uten å bruke lenkene i den mistenkelige meldingen.
Fakturaene og betalingsstatus kan sjekkes i kundeområdet til Hostico, i seksjonen Økonomi. Enhver betalingsoperasjon må utføres utelukkende gjennom offisielle kanaler og betalingsprosessoren som brukes av Hostico.
Hva bør du gjøre hvis du har tilgang til en mistenkelig lenke?
Dersom du har mottatt en av disse meldingene, betyr ikke enkel mottakelse av e-posten at informasjonen din har blitt kompromittert. Det er imidlertid viktig å ikke klikke på lenkene og ikke gi fra deg data via de angitte sidene.
I tilfelle du allerede har fått tilgang til en falsk lenke eller har skrevet inn informasjon på en mistenkelig side, anbefaler vi at du tar følgende tiltak, avhengig av de avslørte dataene:
- Endre passordet til Hostico-kontoen. Hvis du har oppgitt påloggingsinformasjonen på en mistenkelig side, vennligst tilbakestill passordet til kunde-kontoen umiddelbart. Hvis det samme passordet brukes til andre tjenester, endre det også der.
- Aktiver to-faktor autentisering (2FA). Denne funksjonaliteten gir et ekstra beskyttelsesnivå mot uautorisert tilgang. Du kan se dokumentasjonen for aktivering av to-faktor autentisering.
- Kontakt umiddelbart banken som utstedte kortet. Hvis du har gitt bankopplysninger eller kortinformasjon, be om en vurdering av situasjonen, og hvis nødvendig, blokkering eller utskifting av kortet for å hindre uautoriserte transaksjoner.
- Sjekk aktivitetskontoene. Hold øye med uvanlige pålogginger, uønskede endringer og transaksjoner du ikke gjenkjenner.
- Sjekk sikkerheten til enheten. Hvis du har lastet ned eller kjørt filer fra mistenkelige meldinger, kjør en skanning med en oppdatert sikkerhetsløsning.
Phishing kampanjer kan utvikle seg raskt, både ved å endre avsenderadresser og ved å bruke nye domener eller varianter av meldinger. Nettopp derfor garanterer ikke identifiseringen av en svindeladresse at påfølgende forsøk vil bruke den samme kilden.
Vi oppfordrer deg til å være forsiktig med enhver uoppfordret kommunikasjon som ber deg om å utføre en hastet betaling, logge inn eller gi konfidensiell informasjon. Hvis det er uklarheter, er direkte bekreftelse via offisielle kanaler alltid å foretrekke fremfor å klikke på en lenke i en mistenkelig melding.
For spørsmål, verifisering av ektheten av meldinger eller rapportering av phishing-forsøk som bruker identiteten til Hostico, kan du kontakte oss på office@hostico.com eller via den offisielle kontaktsiden.
Takk til alle som har varslet oss om disse forsøkene. Informasjonen som ble sendt inn gjorde at vi kunne reagere allerede fra de første identifiserte meldingene og informere et så stort antall brukere som mulig på kort tid.

